

Rollen & Berechtigungen einrichten
Berechtigungen in eFirm beantworten zwei getrennte Fragen: Was eine Person tun kann und auf welche Datensätze sie das anwenden kann. Beides wird in der Rollenverwaltung der Kanzlei unter /firm/roles auf der Rolle festgelegt, nicht auf der Person.
Rollen, nicht Personen
Zwei Rollen sind integriert (SUPER ADMIN und User), die übrigen sind die eigenen der Kanzlei. Erstellen Sie eine mit + Rolle hinzufügen. Rollennamen müssen in Ihrem Unternehmen eindeutig sein, daher können Sie keine zwei Rollen mit demselben Namen erstellen. Die meisten Kanzleien enden mit Partner, Associate und Paralegal, weil diese ihrer bisherigen Arbeitsweise entsprechen; eine Rolle soll eine Funktion beschreiben, keine Einzelperson.
Eine Kanzlei behält immer mindestens einen Admin. eFirm lässt Sie den letzten nicht entfernen, sodass sich die Kanzlei nicht selbst aussperren kann.
Berechtigungen sind an Rollen gebunden, nicht an Personen. Ändern Sie die Rolle, und alle, die sie innehaben, ändern sich mit. Das ist der ganze Grund, zwanzig Minuten darauf zu verwenden, die Rolle richtig einzurichten, anstatt Mitglieder einzeln zu bearbeiten. Es ist auch der Grund, warum ein Administrator, der eine Einschränkung auf dem eigenen Konto testet, normalerweise - fälschlicherweise - zu dem Schluss kommt, dass sie nicht funktioniert.
Der Bildschirm besteht aus zwei Bereichen: links alle Rollen, rechts der Editor der ausgewählten Rolle. Der Editor enthält den Rollennamen, die zugewiesenen Mitglieder und die Berechtigungsmatrix. Eine Rolle kann auch dupliziert werden, wodurch ihre Berechtigungen in eine neue Rolle kopiert werden, die Sie dann anpassen - in der Regel schneller, als eine fast identische Rolle von Grund auf neu aufzubauen. Bearbeitungen an einer Rolle werden zwischengespeichert: nichts wird angewendet, bis Sie speichern, und beim Wechsel zu einer anderen Rolle mit ungespeicherten Änderungen werden Sie zuerst gefragt.
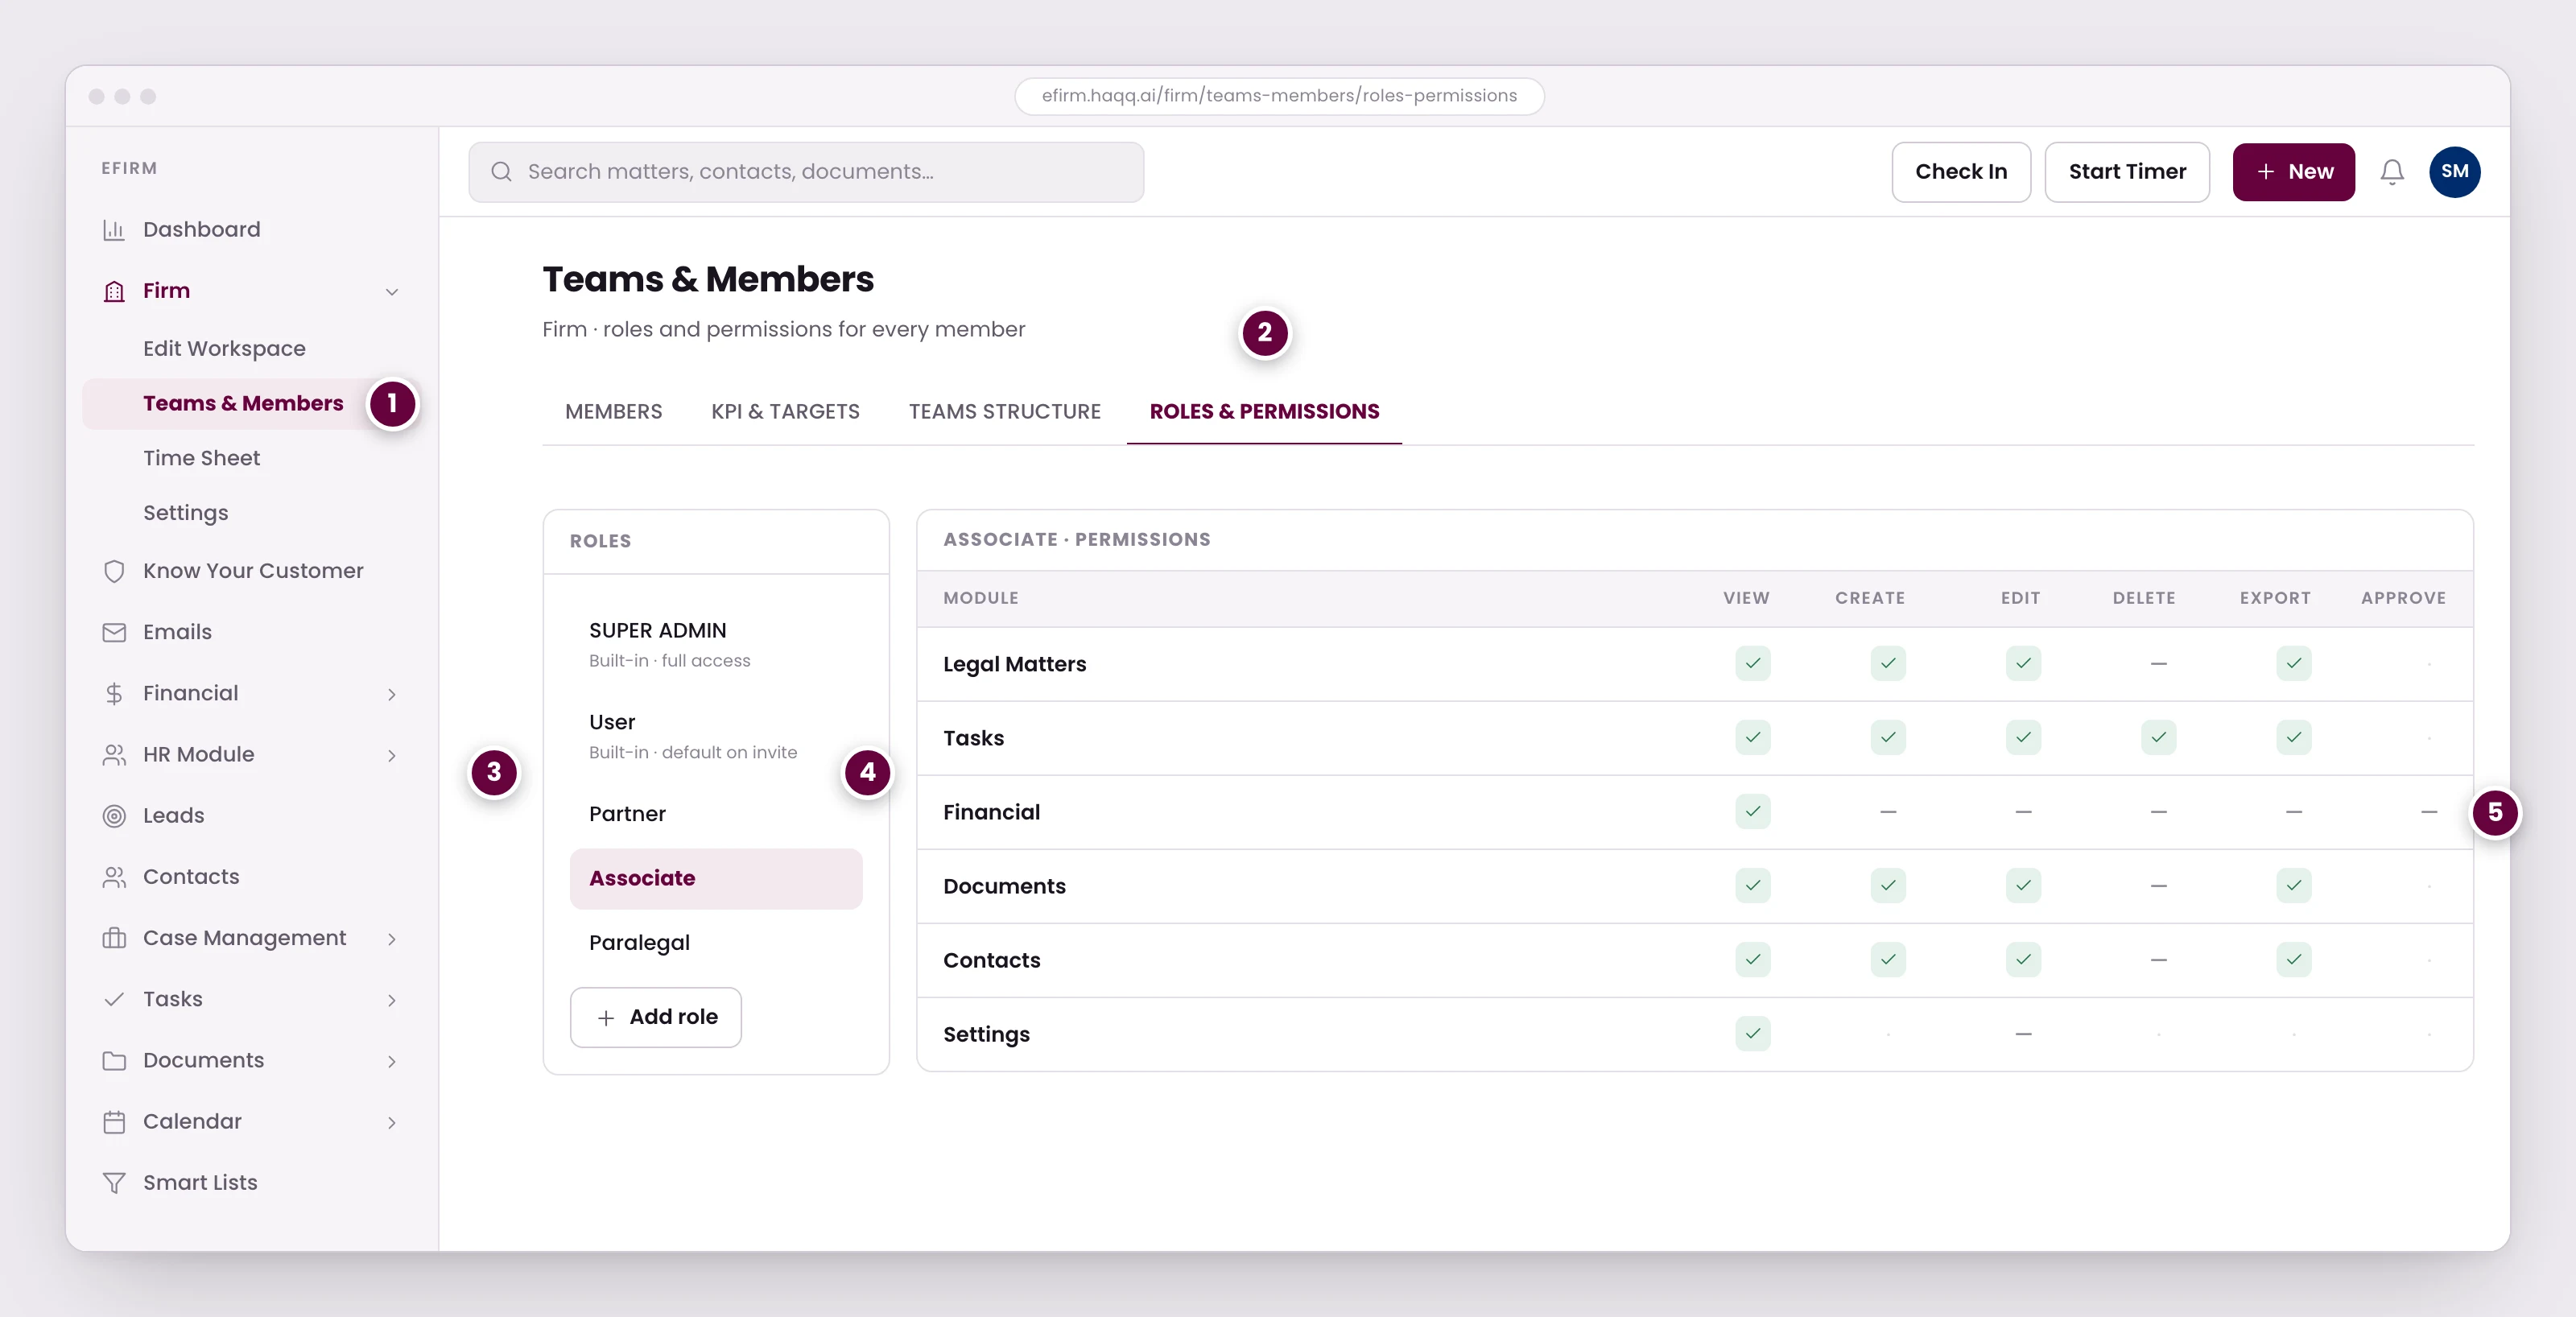
- Mitglieder, Rollen, Teamstruktur und Ziele werden hier verwaltet. Das Entfernen einer Person entzieht den Zugriff, lässt aber ihren Namen bei den Akten, Rechnungen und Zeiteinträgen, an denen sie gearbeitet hat.
- Berechtigungen sind Rollen zugeordnet, nicht Personen. Ändern Sie die Rolle, und jeder, der diese innehat, ändert sich mit ihr.
- Zwei Rollen sind integriert; der Rest sind die eigenen Rollen der Kanzlei. Die meisten Kanzleien erstellen Partner, Associate und Paralegal, um ihrer bestehenden Arbeitsweise zu entsprechen.
- Jeder Rolle werden Berechtigungen Modul für Modul gewährt. Ein Associate kann Akten und Aufgaben vollständig bearbeiten, während er im Finanzbereich nichts außer einer schreibgeschützten Ansicht sieht.
- „Genehmigen“ existiert nur im Finanzbereich. Es ist die Kontrolle, die das Erstellen einer Rechnung vom Buchen trennt.
Die Berechtigungsmatrix
Die Matrix listet jedes Modul im Produkt auf, gruppiert in Kern, Fallmanagement, Finanzen, Administration, Personal & Mitarbeiter und Sonstiges. Ein Suchfeld filtert Module nach Namen und erweitert alle Treffer, was der schnelle Weg durch eine lange Liste ist.
Jedes Modul trägt dieselben vier Aktionen: Lesen, Erstellen, Aktualisieren und Löschen. Es gibt kein fünftes Verb bei keinem Modul. Ein Associate kann vollen Zugriff auf Angelegenheiten und Aufgaben haben, während er in den Finanzen nichts außer einer schreibgeschützten Ansicht sieht.
| Aktion | Was es steuert |
|---|---|
| Lesen | Ob das Modul überhaupt erreichbar ist. Ohne sie zeigen die Bildschirme des Moduls eine Kein-Zugriff-Meldung anstelle von Daten. |
| Erstellen | Die Neu-Schaltflächen, die dahinterliegenden Erstellungsformulare und das Importieren von Datensätzen aus einer Tabellenkalkulation. |
| Aktualisieren | Das Speichern von Änderungen an einem vorhandenen Datensatz: die bearbeitbaren Felder, Inline-Bearbeitungen in einer Liste, die Schnellbearbeitungs-Chips, Statusumschalter und Lebenszyklus-Aktionen wie das Genehmigen oder Stornieren einer Rechnung. |
| Löschen | Löschen eines Datensatzes: aus einer Zeile, von der Detailseite und in großen Mengen. |
Aktionen, die eine Rolle nicht ausführen kann, werden ausgeblendet, anstatt ausgegraut angezeigt zu werden. Dies sollten Sie wissen, bevor Sie in einem Support-Anruf nach einer Schaltfläche suchen: Ein fehlendes Steuerelement ist die normale Art, wie eFirm ein fehlendes Recht ausdrückt, daher sehen „Ich habe diese Schaltfläche nicht“ und „Diese Funktion existiert nicht“ von der Benutzerseite aus identisch aus.
Clients ist eine eigene Funktion. Clients, Contacts und Leads waren früher eine gebündelte Berechtigung; jetzt ist jede ein separater Schalter in der Matrix, sodass eine Rolle Leads erstellen kann, ohne die Kundenliste berühren zu können, oder umgekehrt.
Das Exportieren einer Liste ist keine separate Berechtigung. Export befindet sich in der Symbolleiste der Listen, die ihn anbieten, neben Import, und lädt die Liste als aktuell gefiltert herunter. Es gibt keinen Export-Schalter in der Matrix, den man gewähren oder vorenthalten könnte, daher muss eine Kanzlei, die verhindern will, dass eine Kundenliste als Tabellenkalkulation verlässt, mit dem arbeiten, worauf die Rolle von vornherein zugreifen kann.
Approve ist auch kein Verb in der Matrix. Das Genehmigen einer Rechnung oder einer Ausgabe ist eine Lebenszyklusaktion auf diesem Datensatz und wird durch Update in dem Modul, zu dem er gehört, gesteuert. Eine Rolle, die Rechnungen bearbeiten kann, kann sie also auch genehmigen: Es gibt keine Einstellung, die das Bearbeiten gewährt, aber die Genehmigung vorenthält. Eine Kanzlei, die das Erstellen und Genehmigen auf zwei verschiedene Personen verteilen möchte, muss der Rolle, die erstellt, Update vorenthalten und die prüfende Rolle Update nutzen lassen. Siehe Financial, was die Genehmigung tatsächlich mit dem Datensatz macht.
Datensatzbereich: Wer sieht welche Datensätze
Die Matrix legt fest, was eine Rolle tun kann. Der Bereich legt fest, auf welche Datensätze sie dies anwenden kann, und er wird für jede Aktion separat festgelegt und nicht einmal für das Modul. Das ist der Teil, bei dem es sich lohnt, langsamer zu werden: Eine Rolle kann jede Angelegenheit in der Kanzlei lesen und dennoch nur diejenigen aktualisieren, an denen sie beteiligt ist, weil Read und Update ihre eigenen Bereiche haben.
| Umfang | Was die Aktion erreicht |
|---|---|
| Alle | Jeder Datensatz im Modul, kanzleiweit. |
| Keine | Keine Datensätze überhaupt. In der Praxis ist die Aktion ausgeschaltet. Alle und Keine sind die beiden Grundstufen und schließen sich gegenseitig aus. |
| Zugewiesen | Nur Datensätze, mit denen der Benutzer direkt verknüpft ist: Angelegenheiten, an denen er beteiligt ist, seine eigenen Zeiteinträge, seine eigenen Ausgaben. Optional und wird nur von den Modulen angeboten, die dies unterstützen. |
| Geerbt | Fällt auf ein übergeordnetes Element oder einen Standard zurück, anstatt einen eigenen Wert zu tragen. Ebenfalls optional und mit Zugewiesen kombinierbar. |
Eine Aktion gilt als gewährt, wenn sie etwas anderes als Keine ist. Geerbt gewährt immer noch Zugriff, über das, wovon es erbt. Entfernen Sie die Zugewiesen- und Geerbt-Chips von einer Aktion, und sie fällt auf Keine zurück. Die Auswahl von Kein Zugriff wird absichtlich aufgezeichnet, anstatt leer gelassen zu werden, sodass sie nach einem Neuladen erhalten bleibt, anstatt auf den Modulstandard zurückzufallen.
Quick-Sets und Bereiche sind nicht zwei Generationen derselben Idee; sie befinden sich auf demselben Bildschirm und erledigen verschiedene Aufgaben. Das Quick-Set ist eine schnelle Möglichkeit, die vier Bereiche auszufüllen, und Sie können dann jeden einzelnen davon selbst anpassen.
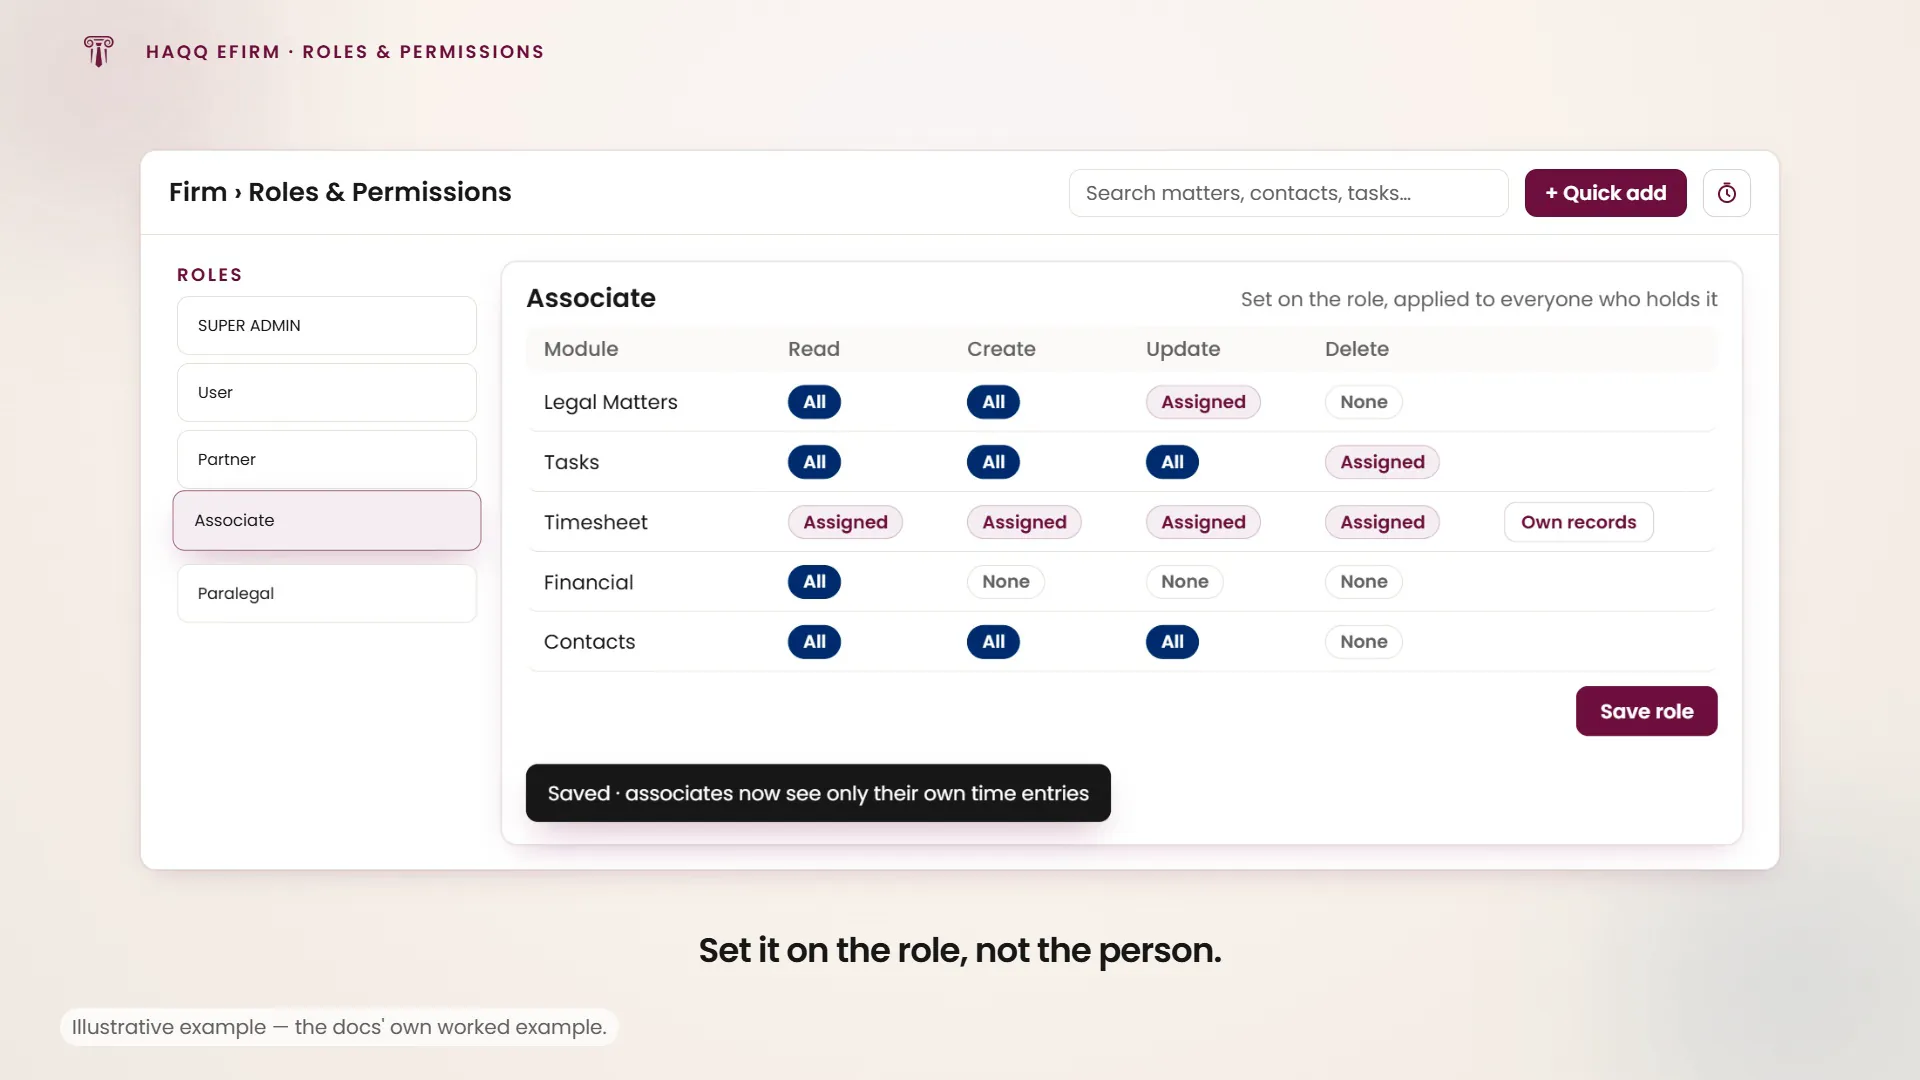
Praxisbeispiel: Associates sollten ihre gegenseitigen Zeiteinträge nicht sehen.
Eine Kanzlei rechnet nach Stunden ab und möchte nicht, dass Associates Stundenzettel vergleichen oder sehen, was die Partner eingetragen haben. Öffnen Sie den Rollenmanager, wählen Sie die Rolle der Associates, suchen Sie das Timesheet-Modul in der Matrix und setzen Sie die Aktionen auf Zugewiesen. Die Schnellvorgabe Eigene Einträge erledigt alle vier auf einmal. Speichern.
Jeder Associate, der jetzt die Stundenzettelliste öffnet, sieht nur die mit ihm verknüpften Einträge. Partner mit dem Scope 'All' sehen weiterhin alles, und unternehmensweite Berichte sind davon unberührt. Die Einschränkung bezieht sich darauf, was eine Person einsehen kann, nicht darauf, was die Kanzlei messen kann.
Einzelne Felder ausblenden
Scope steuert, auf welche Datensätze eine Rolle zugreifen kann. Die Feldsichtbarkeit geht eine Ebene tiefer und steuert, welche Werte sie innerhalb dieser Datensätze sieht, und zwar in den Modulen, die dies ermöglichen. Der offensichtlichste Fall ist Geld: Geldbeträge im Modul HR Time & Attendance können vor einer Rolle ausgeblendet werden, die das Modul dennoch bearbeiten muss, sodass die für die Anwesenheit zuständigen Personen nicht auch sehen, was jede Person dafür erhält.
Die Steuerung befindet sich direkt in der Berechtigungsmatrix der Rolle, beim Modul, zu dem das Feld gehört, und nicht auf einem separaten Bildschirm. Sie ist unabhängig von den vier Aktionen: Ein Modul kann vollständig lesbar sein und dennoch ein sensibles Feld ausgeblendet haben.
Unternehmensweite Sichtbarkeit und wo sie stattdessen eingestellt wird
Zwei Sichtbarkeitseinstellungen fehlen bewusst auf diesem Bildschirm, da sie für den gesamten Workspace gelten und nicht für eine Rolle: Kalenderansichtsberechtigung (Einschränkend, d.h. rollenbasiert, oder Freizügig, d.h. jeder sieht jeden Kalender) und Aufgabenansichtsberechtigung. Beide befinden sich unter Firm › Workspace bearbeiten und werden in Einstellungen und Anpassungen behandelt. Wenn eine Rolle korrekt eingeschränkt zu sein scheint und dennoch ein Kalender für alle sichtbar ist, liegt es an diesem Schalterpaar.
Lizenzen
Ein HAQQ-Abonnement umfasst eine festgelegte Anzahl von Lizenzen, und jedes aktive Teammitglied nutzt eine. Die aktuelle Nutzung ist im Konto-Administrationspanel sichtbar (z.B. 25 von 50 verfügbaren Lizenzen genutzt), und Lizenzen werden über das Abonnementverwaltungspanel hinzugefügt. Siehe Abonnement verwalten.
Skalierung für einen Mandatsauftrag. Eine Kanzlei, die einen großen Auftrag erhält und für drei Monate fünf Vertragsanwälte benötigt, fügt fünf Lizenzen hinzu, erstellt eine Rolle 'Vertragsanwalt', beschränkt auf zugewiesene Mandate mit ohne finanziellen Zugriff, und lädt die fünf mit dieser Rolle ein. Das Team ist noch am selben Tag arbeitsfähig. Wenn der Auftrag endet, gibt die Entfernung der Lizenzen frei und hinterlässt ihre Arbeit in der Akte.
Fehlerbehebung
| Symptom | Ursache | Lösung |
|---|---|---|
| Keine 'Genehmigen'-Schaltfläche auf einer Rechnung | Genehmigen ist Teil von Aktualisieren im Rechnungsmodul, und die Rolle besitzt es nicht oder besitzt es in einem Umfang, der diese Rechnung nicht abdeckt. | Ein Administrator gewährt der Rolle Aktualisieren auf diesem Modul in einem Umfang, der den Datensatz abdeckt. |
| Kann den Kalender eines Kollegen nicht sehen. | Die Kalenderberechtigungen sind auf den Restriktivmodus gesetzt. | Administrator: Firma › Arbeitsbereich bearbeiten › Berechtigung für die Kalenderansicht, und die Einstellung anpassen. |
| Die Sitzplatzanzahl stimmt nicht mit der Anzahl der aktiven Mitglieder überein. | Entfernte Mitglieder können weiterhin Sitzplätze belegen, wenn sie nicht vollständig deaktiviert wurden. | Überprüfen Sie den Status jedes Mitglieds im Team-Panel. |
Was dieses Modell abdeckt und nicht abdeckt.
Rollen, Datensatzumfang, Feldausblendung und Sitzplätze sind die Zugriffskontrollen, die ein Firmenadministrator konfiguriert. Sie werden auf die Routen selbst durchgesetzt, sodass ein Mitglied nur das erreicht, was seine Rolle zulässt, und nicht nur ein Menüelement nicht sieht. Zwei Dinge liegen außerhalb davon:
- Zugriff pro Dokument. Eine einzelne Datei kann auf das Fallteam beschränkt werden, und Download-Berechtigungen steuern, wer sie aus dem System nehmen kann. Dies wird am Dokument festgelegt, nicht an der Rolle. Siehe Dokumente.
- Arbeitsbereichsisolation. Nichts auf dieser Seite überschreitet eine Arbeitsbereichsgrenze. Eine Rolle gewährt nur Zugriff innerhalb eines Arbeitsbereichs; die Trennung von Daten zwischen Entitäten ist eine Entscheidung des Arbeitsbereichs, keine der Berechtigungen. Siehe Datenarchitektur.